MyDash

в MAX
Открыть канал в MAX

Подписчики

911
Загрузка графика...

Вовлеченность

Загрузка данных...

Средний охват

—
Загрузка графика...

Индекс качества MyDash

Загрузка…

Загрузка графика...

Прирост по дням

Загрузка...

Купить подписку, чтобы увидеть больше

Купить

Упоминания

0
Загрузка графика...

Активность

27публикаций,
—за 24 ч.,

публикаций, — рекламных

Загрузка графика...
—

постов в день,

последний пост

—

О канале

Регион
Россия
Категория
Технологии
Создан
18.07.2026
В категории
—
В регионе
—

Последние публикации канала

Linux: Системный администратор

🔥 Fail2ban: баним по геолокации (GeoIP) Надоели постоянные попытки входа по SSH или веб-интерфейсу из определённых стран? Решаем задачу при помощи Fail2ban и GeoIP. 🛠 Настройка за 4 шага: 1️⃣ Установи нужные пакеты (Debian/Ubuntu): apt install fail2ban geoip-bin geoip-database libgeoip1 2️⃣ Включи GeoIP в Fail2ban, создав файл /etc/fail2ban/filter.d/geoip.conf: [Definition] failregex = <HOST> ignoreregex = 3️⃣ Создай jail (/etc/fail2ban/jail.d/geoip.conf): [geoip] enabled = true filter = geoip action = iptables-allports[name=GeoIP] logpath = /var/log/auth.log maxretry = 1 bantime = 86400 findtime = 3600 4️⃣ Добавь GeoIP-правило в action (/etc/fail2ban/action.d/iptables-allports.conf): actionban = iptables -I INPUT -s <ip> -j DROP Для более гибкой блокировки конкретных стран можно использовать готовые скрипты с xtables-addons. 💡 Полезно знать: GeoIP снижает нагрузку на сервер, предотвращая заведомо нежелательный трафик. Но будь осторожен — не забань нужный трафик! ⚠️ Предварительно проверь IP с помощью geoiplookup <IP>, чтобы убедиться в корректности блокировки. 🔖 Сохрани, пригодится! Ты уже настраивал GeoIP в Fail2ban? 👉 @channel_linux_admin

00
Linux: Системный администратор

🚧 systemd-networkd: быстрый дебаг сетевых настроек Настроил systemd-networkd, но интерфейс не поднимается как надо? Не спеши лезть в journalctl. Есть встроенные инструменты, которые быстрее выявят проблему. 🔧 Пошагово: 1. Проверить статус интерфейса: networkctl status eth0 Покажет текущую привязку .network-файла, состояние DHCP, IP и ошибки. 2. Посмотреть логи конкретного интерфейса: journalctl -u systemd-networkd -g eth0 Фильтрация по интерфейсу сразу отсечёт мусор. 3. Проверить парсинг конфигов: networkd-analyze verify Покажет, где опечатка или конфликт в .network, .netdev, .link. 4. Активировать трассировку событий (для упёртых багов): SYSTEMD_LOG_LEVEL=debug /lib/systemd/systemd-networkd (только временно, вручную, в debug-сессии) ⚠️ Важно: systemd-networkd не обрабатывает интерфейсы, управляемые NetworkManager или ifupdown. Проверь networkctl list — если интерфейс в статусе unmanaged, он не под контролем systemd. 💡 Фича: networkd-dispatcher — хук-система на события сетевых интерфейсов, аналог if-up.d. Удобно для автоматических действий при получении IP. Сохрани, пригодится при следующей миграции на systemd-networkd 🛠 #Linux@linux_odmin #LinuxTips@linux_odmin #Команды@linux_odmin 👉 @channel_linux_admin
00
Linux: Системный администратор

🔥 Быстрое сканирование открытых портов без nmap Иногда nmap может быть недоступен на сервере, но хочется быстро узнать, какие порты открыты. Вот простой способ сделать это с помощью bash и timeout: #!/bin/bash HOST="127.0.0.1" for PORT in {1..1024}; do timeout 1 bash -c "echo >/dev/tcp/$HOST/$PORT" 2>/dev/null && echo "🔓 Порт $PORT открыт" done 🔍 Этот скрипт: * Проверяет порты с 1 по 1024 * Использует встроенный механизм bash /dev/tcp * Показывает только открытые порты * Работает без установки дополнительных утилит ⚠️ Не забудь про timeout, чтобы не зависнуть на закрытом порту! Полезно для быстрого аудита или при ограничениях на установку ПО. 👉 @channel_linux_admin

00
Linux: Системный администратор

🚨 iptables: как быстро сбросить соединения от IP-нарушителя Когда в логи сыпется подозрительная активность от одного IP (DOS, скан, brute-force) — не всегда нужно ждать, пока сработает fail2ban. Можно сразу убить соединения и запретить новые. 🔧 Быстрые действия вручную: # 1. Сбросить активные соединения от IP conntrack -D -s 1.2.3.4 # 2. Заблокировать весь трафик от него (до перезапуска iptables) iptables -I INPUT -s 1.2.3.4 -j DROP 📦 Убедитесь, что установлен пакет conntrack (обычно conntrack-tools). 🧠 Зачем и когда: * моментально разрывает все TCP/UDP-сессии; * эффективно при атаках с одного IP; * можно автоматизировать в реакции на события (через fail2ban action, auditd или кастомный watchdog-скрипт). ⚠️ Не забудь внести в постоянные правила, если блок должен сохраниться после ребута (iptables-save / nftables / firewalld). Сохрани, чтобы не паниковать в следующий инцидент. 👉 @channel_linux_admin

00
Бот для модерации комментариев в MAX

Бот для модерации комментариев в MAX

Автоматически удаляет мат, спам, повторы и ссылки. Три режима защиты для чатов и каналов.

Бот для розыгрышей

Бот для розыгрышей

Создавай розыгрыши прямо в MAX. Бот соберёт участников и выберет победителя случайно.

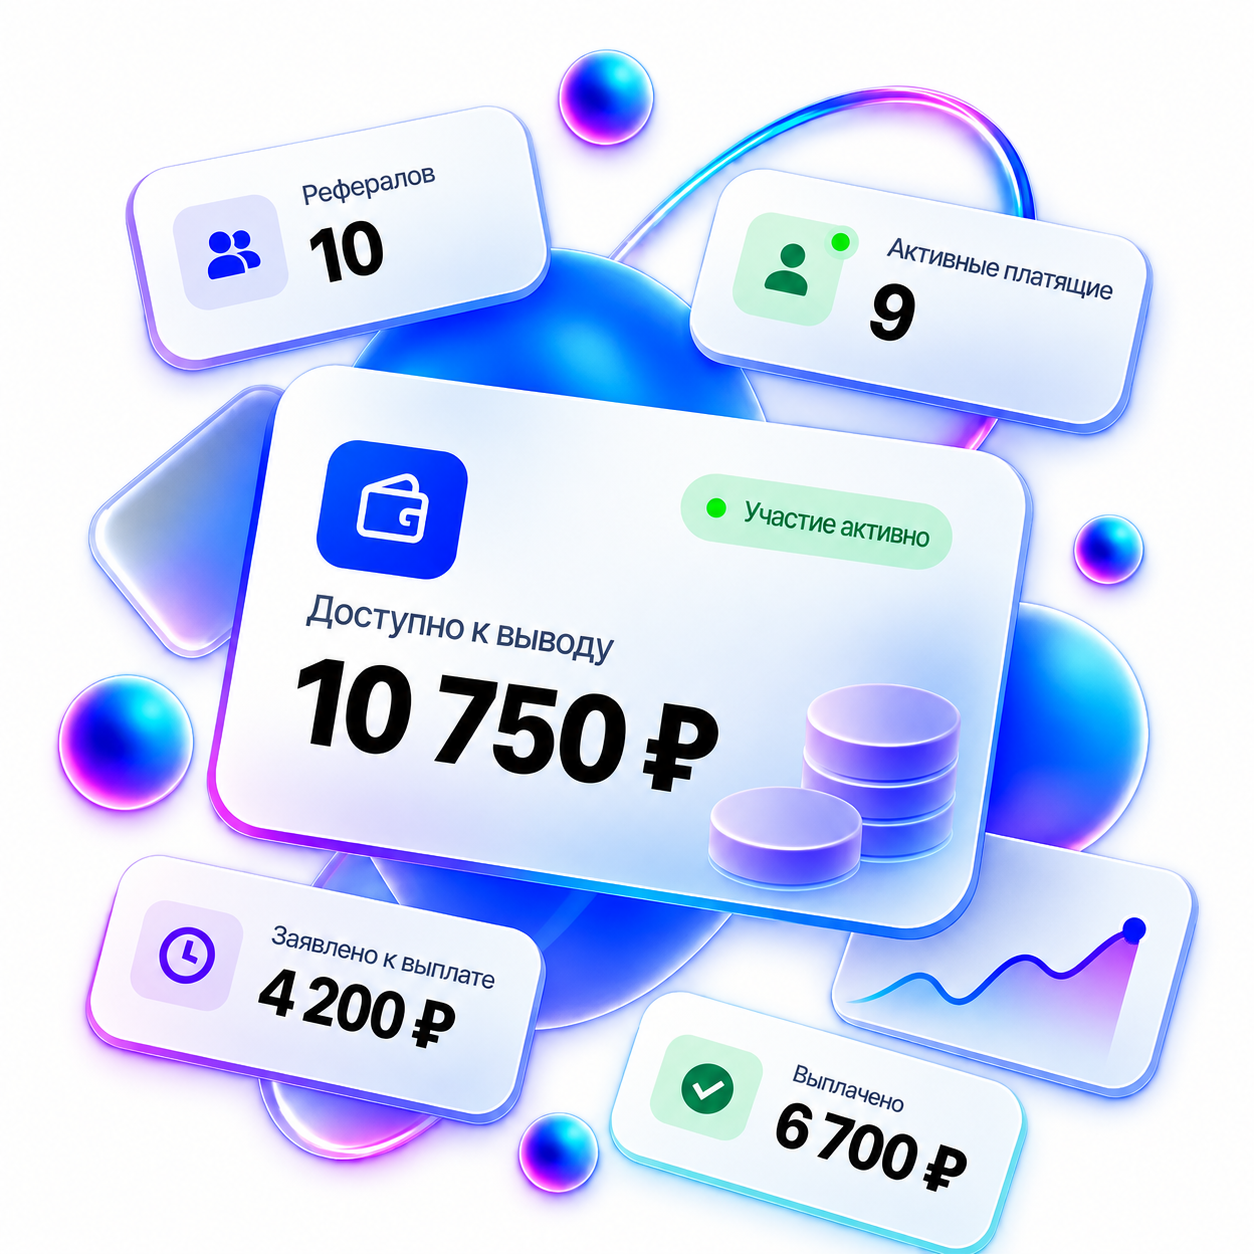
Рекомендуйте MyDash и получайте до 30% с платежей клиентов

Рекомендуйте MyDash и получайте до 30% с платежей клиентов

Делитесь короткой партнёрской ссылкой или промокодом. Получайте комиссию с оплат тарифов и API MyDash

Анализ подписчиков

Анализ подписчиков

Бот для анализа подписок в Макс: показывает, откуда приходят подписчики, кто отписался и какие источники трафика работают лучше.